
OpSec em Blockchain: Como Blindar a Segurança do seu Servidor de Nós
Este artigo é um guia prático de OpSec para administradores de nós de blockchain. Ele foca em servidores VPS e dedicados no Brasil. Mostra como fortalecer a segurança de blockchain em nós validadores, endpoints RPC e masternodes.
A origem do OpSec vem da prática militar. Hoje, é usado na segurança da TI. Vamos ver medidas técnicas e organizacionais para proteger servidores Linux de blockchain. Isso inclui hardening e autenticação por hardware.
Operadores, administradores de sistemas e equipes DevOps encontrarão dicas úteis. Elas são baseadas em provedores como Vultr e DigitalOcean. Há foco especial na segurança dos nós e no risco de exposição de chaves privadas na nuvem.
Principais pontos
- Visão prática de OpSec significado aplicada a nós de blockchain.
- Como proteger servidor linux blockchain em VPS e servidores dedicados.
- Riscos imediatos para segurança de nós e mitigação inicial.
- Ferramentas e práticas iniciais para reduzir superfície de ataque.
- Orientação voltada para operadores no Brasil e provedores relevantes.
O que é OpSec e por que importa para nós de blockchain
Aplicar os cinco passos do OpSec ajuda a mitigar vulnerabilidades estruturais antes que hackers as encontrem
OpSec começou como uma prática militar para proteger operações sensíveis. Hoje, é usado na TI para classificar dados críticos. Isso ajuda a definir controles que protegem contra adversários.
Esse conceito é crucial para servidores que armazenam nós validadores e endpoints RPC. A tradução para TI é essencial para a segurança digital.
Na prática, opsec para nós transforma processos antigos em rotinas digitais. Equipes de Ethereum, Bitcoin e outras redes usam essas práticas. Elas buscam reduzir vazamentos de dados e proteger contra ameaças.
Isso inclui a segurança de provedores de nuvem como DigitalOcean e AWS.
Definição e origem
OPSEC, ou segurança de operações, começou na Guerra do Vietnã. Hoje, é usado em TI e em políticas de segurança em ambientes Web3.
Os cinco passos aplicados a nós de blockchain
- Identificar informações críticas: chaves privadas, frases semente, endpoints RPC, endereços de validação e credenciais de painel.
- Analisar ameaças: mapear agentes maliciosos como hackers, concorrentes e grupos APT que visam infraestrutura de nós.
- Analisar vulnerabilidades: checar portas abertas, snapshots expostos, senhas fracas e configurações erradas em VPS e servidores dedicados.
- Avaliar riscos: priorizar cenários por probabilidade e impacto — por exemplo, vazamento de seed pode significar perda de fundos.
- Aplicar contramedidas: hardening, controle de acesso baseado em chaves, autenticação de hardware e segmentação de rede.
Visão do atacante
Adotar pensamento adversário ajuda a encontrar pontos fracos. Exercícios de red team e auditorias públicas revelam vulnerabilidades. Metadados em DNS e perfis em redes sociais também dão pistas.
Integrar essa abordagem na gestão de riscos blockchain melhora a segurança. Isso cria um ciclo contínuo de identificação e mitigação de riscos. Assim, protege nós, RPC e infraestrutura crítica.
Entendendo segurança de blockchain no contexto de servidores
Quando trabalhamos com nós de blockchain, é crucial entender a diferença entre a camada técnica e a operacional. Essa distinção ajuda a focar nas ações práticas para proteger nossas infraestruturas críticas.
A segurança do protocolo da rede não protege o seu nó se as suas chaves privadas forem expostas na nuvem
Diferença entre segurança de protocolo e segurança operacional do nó
A segurança de protocolo cuida do consenso, criptografia e regras para evitar dupla gasta. Bitcoin e Ethereum, por exemplo, investem muito nessa área para manter a rede segura.
A segurança operacional, por sua vez, envolve atualizações, hardening, controle de acesso e proteção de chaves. Mesmo um protocolo seguro pode falhar se o servidor não for bem protegido.
Riscos específicos para nós validadores, RPC e masternodes em VPS e servidores dedicados
Nós validadores correm risco de slashing, perda de recompensas e danos à reputação. É essencial manter a disponibilidade e a integridade para evitar penalidades.
Endpoints RPC/REST podem ser vulneráveis a vazamentos de dados e ataques. Uma configuração errada pode revelar informações sensíveis.
Masternodes precisam de uptime constante e frequentemente recebem recompensas. Usar VPS com snapshots públicos ou painéis mal protegidos aumenta o risco. Multi-tenancy em provedores comuns exige atenção especial.
Impacto da exposição de chaves privadas e frases semente em ambientes em nuvem
Guardar chaves em disco ou backups automáticos em nuvem pode resultar na perda irreversível de ativos. Backups e snapshots replicam segredos sem permissão.
É recomendável separar a chave de assinatura do ambiente de execução. Delegar operações sensíveis a HSMs ou hardware wallets é uma boa prática. Nunca guarde a frase semente em texto claro no servidor.
| Componente | Risco principal | Mitigação recomendada |
|---|---|---|
| Nós validadores | Slashing e roubo de chaves | Use HSM, rotação de chaves, monitoramento de integridade |
| Endpoints RPC/REST | Exposição de dados e DoS | Firewall, autenticação mútua, rate limiting |
| Masternodes em VPS | Acesso por painel e snapshots | Isolamento de rede, criptografia de disco, revisão de permissões |
| Ambiente em nuvem | Backups e imagens públicas | Desativar snapshots automáticos, criptografar segredos, políticas IAM |
| Escolha de infraestrutura | Multi-tenancy e suporte insuficiente | Avaliar melhor vps para cripto, SLAs e opções de isolamento |
Para gerenciar riscos em nós validadores e proteger servidores Linux de blockchain, é importante revisar os controles de acesso. Também é essencial segmentar a rede e tratar segredos como ativos sensíveis. Escolher o melhor VPS para criptomoedas requer auditoria das práticas do provedor e configuração rígida antes da produção.
🛡️ Expanda Seus Conhecimentos em Segurança de Infraestrutura:
- Segurança Blockchain: Fundamentos de proteção de dados distribuídos em redes corporativas.
- Infraestrutura Web3: Como bancos e fintechs utilizam arquiteturas descentralizadas e seguras.
Escolhendo a infraestrutura certa: VPS vs dedicado e provedores recomendados
A escolha da infraestrutura é crucial para o sucesso de um nó. É importante considerar localização, isolamento, políticas de privacidade e garantias de disponibilidade. Isso ajuda a decidir entre VPS e servidores físicos.
Essas escolhas afetam a latência, conformidade regulatória e proteção de chaves. Portanto, é essencial fazer uma escolha acertada.
Critérios para escolher a melhor VPS para cripto
A localização física influencia a latência e requisitos legais. Dados no Brasil podem reduzir riscos regulatórios. Por outro lado, provedores internacionais podem oferecer menor latência para algumas redes.
Isolamento é importante para evitar problemas com vizinhos. VMs com CPU e RAM garantidos ou instâncias dedicadas são preferíveis. Isso é especialmente importante para nós validadores que precisam de um desempenho estável.
SLA e disponibilidade são essenciais. É importante comparar uptimes e políticas de penalidade. Isso ajuda a suportar exigências de validação contínua.
Privacidade do provedor é fundamental. Verificar retenção de logs, snapshots automáticos e políticas de backup é essencial. Isso reduz a chance de exposição de chaves.
Recursos de segurança do painel são importantes. Incluem 2FA, integração com hardware tokens e networking privado. Essas funções ajudam na OpSec, mas a responsabilidade final é do operador.
Comparativo prático: Vultr segurança node e DigitalOcean OpSec Web3 — pontos fortes e riscos
Vultr oferece um bom custo-benefício. Tem opções de private networking e gerenciamento de chaves SSH no painel. Isso dá flexibilidade para configurar firewalls e redes privadas, mas exige práticas rígidas de OpSec para evitar exposição de credenciais.
DigitalOcean se concentra em simplicidade e usabilidade. Firewalls, VPC privada e snapshots facilitam operações Web3. No entanto, snapshots e backups automáticos podem representar risco se capturarem chaves. É recomendável criptografar discos e desativar snapshots para dados sensíveis.
Existem riscos comuns, como snapshots que preservam chaves. Painéis web protegidos apenas por 2FA por aplicativo e configurações SSH padrão que deixam portas RPC expostas são exemplos. Para mitigar, prefira autenticação por hardware e revise rotinas de backup.
Melhores Plataformas para Hospedar Node Blockchain em 2026
Acesse o nosso guia macro focado em performance, latência regional e custo de faturamento para nós em produção.
Quando optar por servidores dedicados ou infraestrutura on-premise para maior isolamento
Servidores dedicados para blockchain são indicados quando se precisa de controle físico total. HSM local ou conformidade regulatória estrita são exemplos. Ambientes físicos reduzem riscos de multi-tenancy e vetores ligados ao hypervisor.
Infraestrutura on-premise combina melhor com HSMs, redes internas isoladas e políticas de segurança sem dependência de painel de nuvem. Esse caminho aumenta custo e complexidade operacional, mas justifica-se para grandes validadores e casas de custódia.
A decisão deve balancear risco, custo e escala. Pequenos operadores podem preferir a melhor vps para cripto. Operadores institucionais tendem a migrar para servidores dedicados para blockchain ou on-premise para maximizar controle.
| Critério | Vultr | DigitalOcean | Servidores Dedicados / On‑Premise |
|---|---|---|---|
| Isolamento | VMs com opções dedicadas; bom isolamento lógico | Instâncias simples; VPC disponível | Isolamento físico total; ideal para HSM |
| Recursos de segurança | Private networking, SSH keys, painel gerencial | Firewalls, snapshots, VPC, 2FA por app | Controle completo: HSM, seg. física, redes internas |
| Risco de snapshots/backups | Presente; requer desativação manual | Presente; recomenda-se desativar e criptografar | Ausente se política de backup for controlada localmente |
| Facilidade de operação | Alta; bom custo-benefício | Muito alta; interface intuitiva | Baixa; requer equipe e processos próprios |
| Custo | Competitivo para nós | Competitivo, simples de escalar | Mais alto; CAPEX e OPEX significativos |
| Recomendado para | Operadores que buscam custo x controle e querem segurança ajustável; vultr seguranca node | Times Web3 que priorizam rapidez de deploy e UX; digitalocean opsec web3 | Grandes validadores, custódia institucional e requisitos regulatórios; servidores dedicados para blockchain |
⚡ Proteja sua Infraestrutura Web3 com Firewalls Avançados na Vultr
Isole seus nós de validação do tráfego malicioso da internet. Desenvolva seu ambiente em instâncias otimizadas na Vultr com regras estritas de segurança de rede.
Hardening do sistema operacional Linux para nós de blockchain
O hardening linux nó envolve passos simples e repetidos. Isso ajuda a diminuir a chance de ataques. Atualizar o sistema regularmente, separar ambientes e remover serviços que não são usados são essenciais para proteger o servidor de blockchain.

O endurecimento (hardening) do Linux remove serviços desnecessários e reduz drasticamente a superfície de ataque
Configurações iniciais essenciais
Manter as atualizações de segurança automáticas ajuda muito. Também é bom fazer reboots agendados. Isso evita que o sistema fique vulnerável por um tempo.
Usar um usuário não-root com privilégios de sudo é uma boa prática. Desabilitar o login root por senha também ajuda a diminuir os riscos. Remover serviços desnecessários, como FTP e telnet, limita o que um invasor pode fazer.
Kernel, sysctl e mitigações básicas
Alterar /etc/sysctl.conf pode ajudar muito. Ativar tcp_syncookies=1 e desabilitar ip_forward quando não necessário são boas práticas. Encurtar os timeouts de conexão também ajuda a proteger o sistema.
Limitar as conexões por IP e aplicar rate limiting no firewall são medidas importantes. Ajustar o netfilter também melhora a defesa contra ataques. Manter o kernel atualizado e aplicar patches para Meltdown e Spectre são essenciais.
Ferramentas recomendadas
Usar fail2ban para bloquear tentativas repetidas de login é muito útil. Incluir regras para SSH e portas RPC é importante. Combinar fail2ban com ufw e nftables cria um bloqueio dinâmico e seguro.
Adotar uma política deny-by-default com ufw, iptables ou nftables é uma boa ideia. Isso abre apenas as portas necessárias. Usar auditd para registrar eventos críticos ajuda a rastrear incidentes.
SELinux ou AppArmor podem limitar o dano caso uma aplicação seja explorada. Essas ferramentas complementam o hardening linux nó.
Proteção de acesso remoto e autenticação forte
O acesso remoto é muito importante para a segurança de nossos sistemas. Mudanças simples podem ajudar muito. Alterar configurações, usar autenticação por hardware e ajustar o painel da nuvem são essenciais.
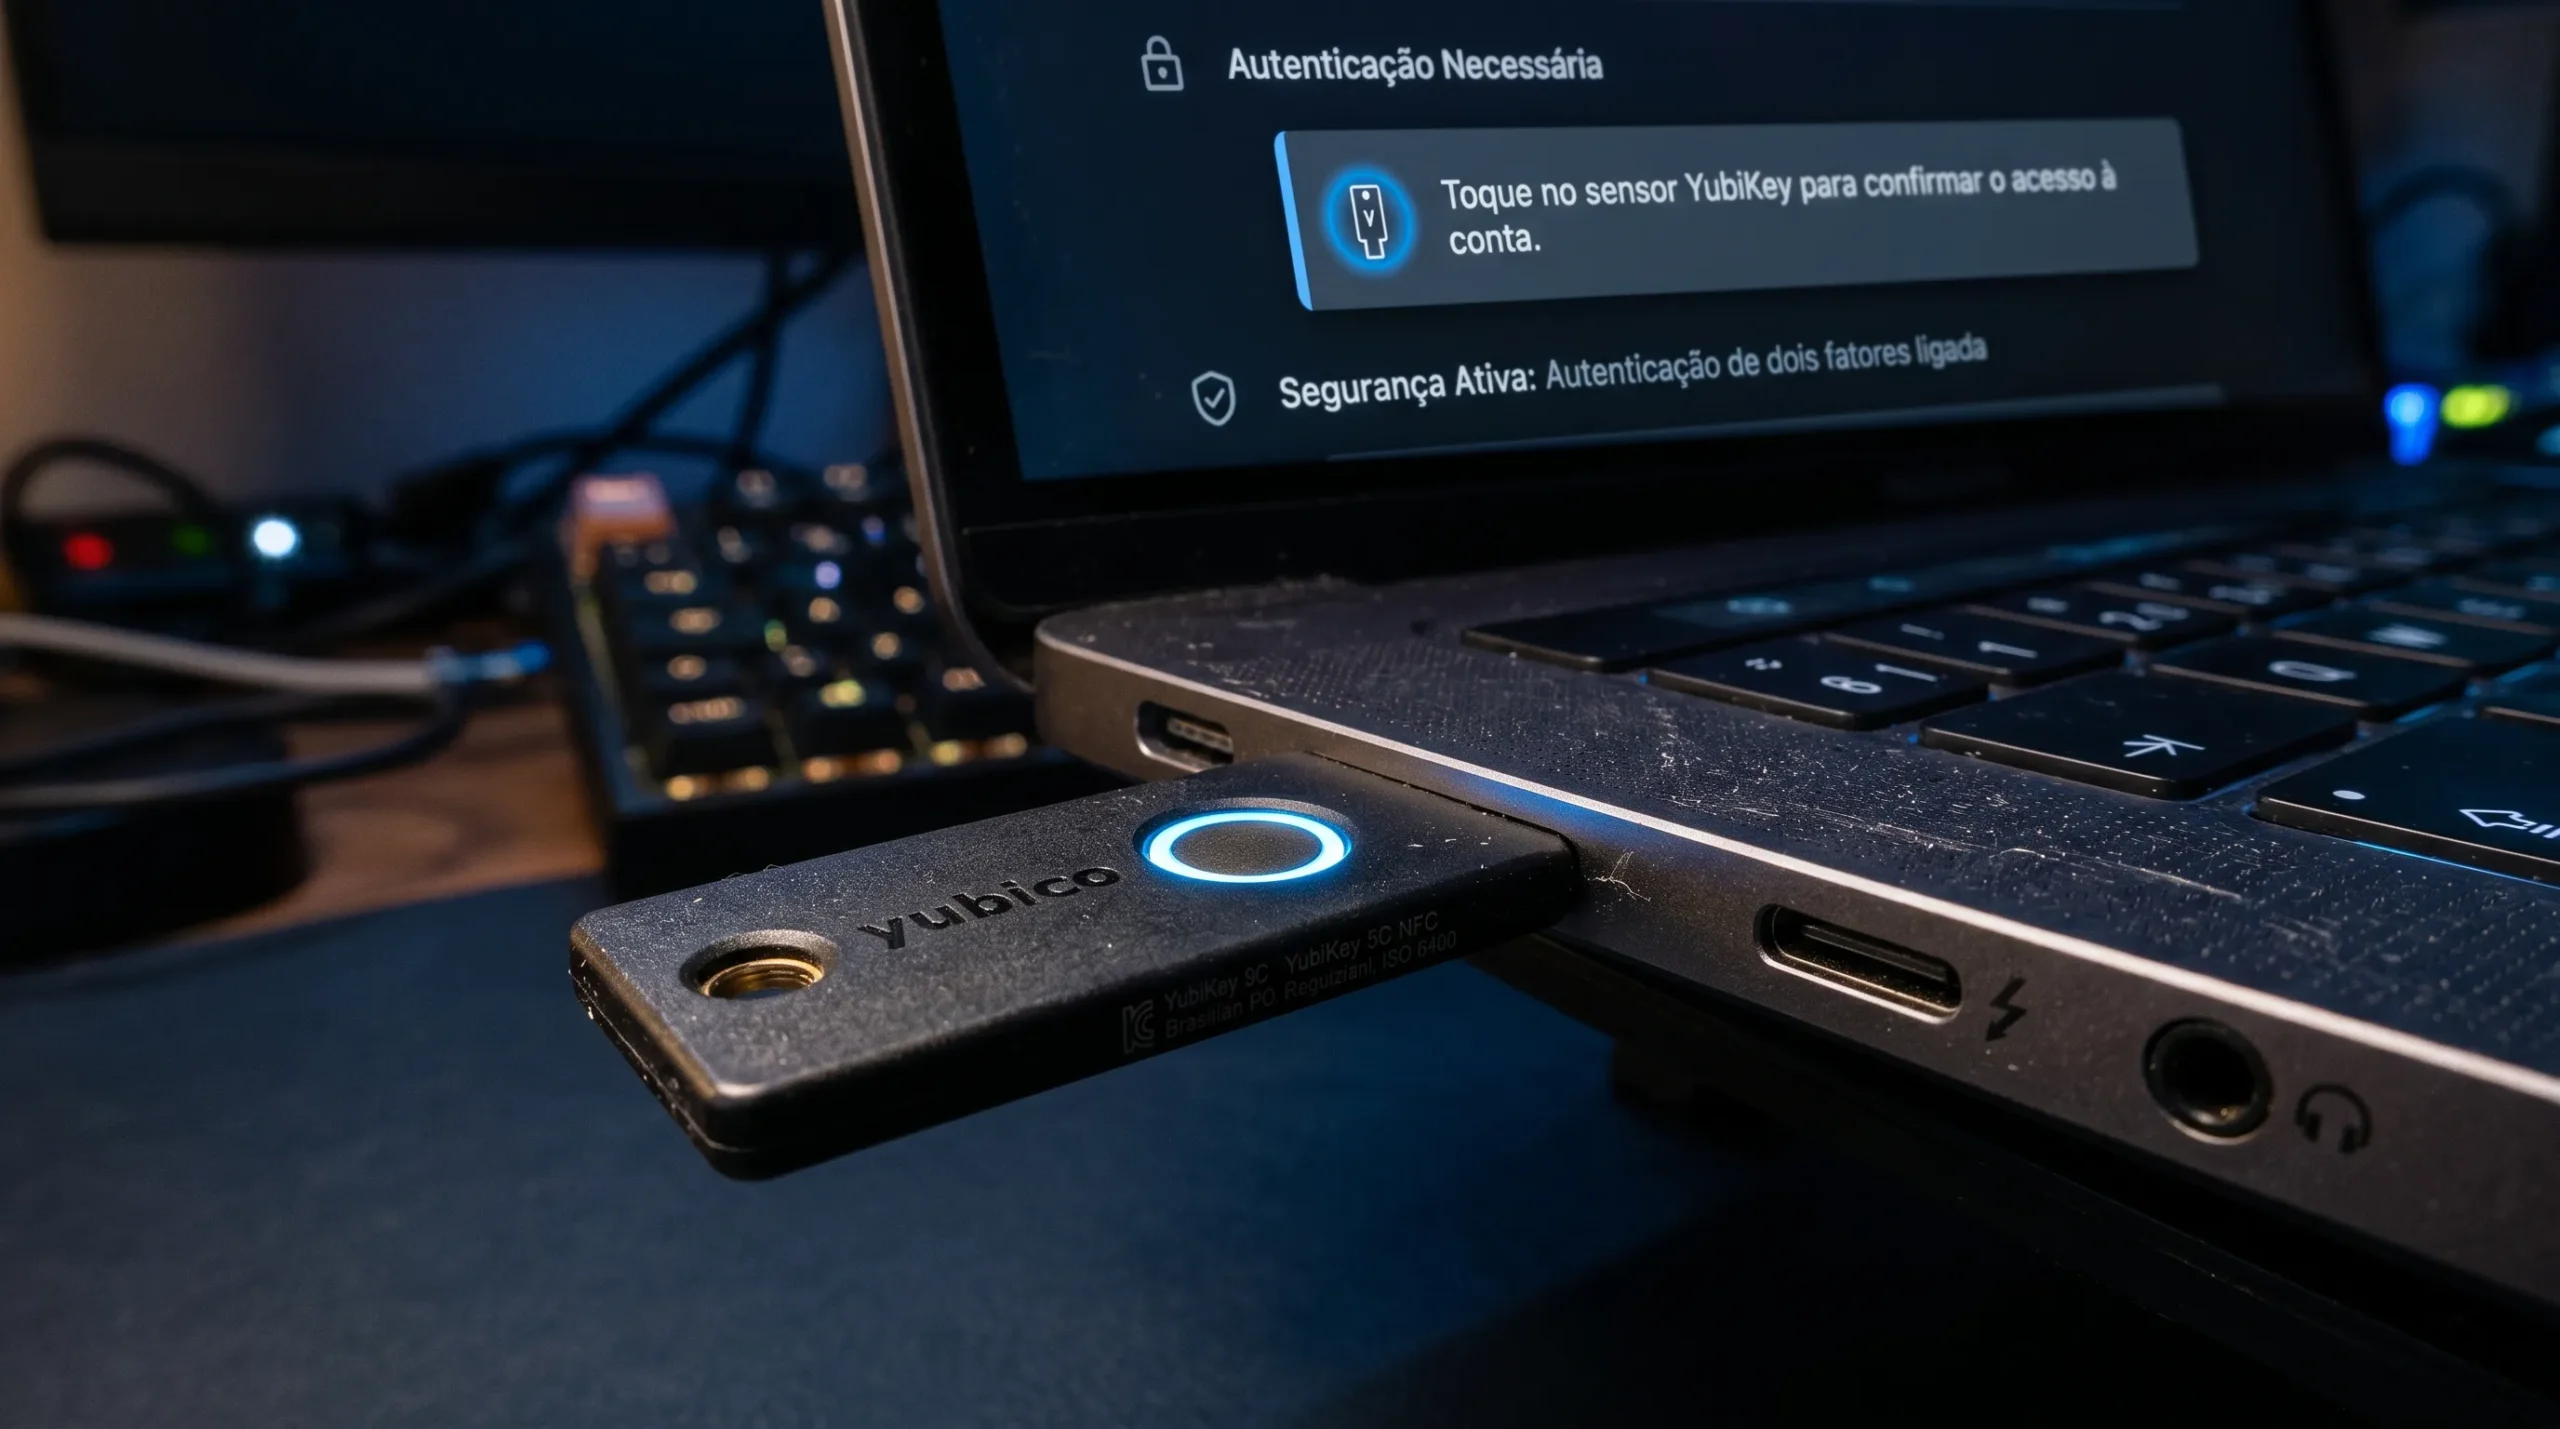
Desabilitar senhas de texto e exigir chaves físicas por hardware impede invasões por força bruta
Alterar porta SSH
Mudar a porta padrão ajuda a diminuir os ataques automáticos. Mas é importante não deixar de lado outras medidas de segurança. Depois de mudar a porta, é crucial desabilitar a autenticação por senha. Também é melhor usar chaves SSH ed25519 para mais segurança.
Chaves exclusivas e controles de acesso
Cada pessoa deve ter sua própria chave SSH. Isso ajuda a limitar os danos em caso de um problema. Usar chaves autorizadas com comandos restritos e limitar o acesso também são medidas importantes. É essencial documentar as políticas de rotação e revogação de chaves.
YubiKey como segunda camada
Usar YubiKey 5C NFC como chave de segurança é uma boa prática. Esse dispositivo protege contra phishing e roubo de credenciais. Para acessar o root e consoles de nuvem, a presença física da chave é necessária.
Yubikey 2FA VPS
Integrar yubikey 2fa vps melhora a segurança de logins SSH e sessões locais. Usar autenticação baseada em hardware para acesso administrativo é mais seguro. Configurar timeouts e políticas de sessão também ajuda a limitar o acesso.
Integração com consoles de nuvem
Painéis como da DigitalOcean e Vultr suportam 2FA. Ativar suporte a U2F/WebAuthn é recomendado. Registrar yubikey 5c nfc como método preferencial garante segurança adicional. Ativar logs de auditoria e bloqueio por IP também são medidas importantes.
Recomendações práticas de configuração
Para SSH, usar pam_u2f ou chaves SSH FIDO2 com agente é seguro. Em VPS, combinar mudanças de porta com desabilitação de senha e uso de yubikey 2fa vps melhora a segurança. Nas contas da nuvem, cadastrar a chave de segurança hardware e manter TOTP como fallback é essencial.
| Controle | Descrição | Impacto na segurança |
|---|---|---|
| Alterar porta SSH | Mover a porta padrão 22 para um número alto e documentado internamente | Reduz scanners automáticos; baixo custo operacional |
| Desabilitar senha | Permitir apenas autenticação por chaves (ed25519 recomendada) | Elimina ataques por força bruta e phishing via senha |
| Chaves exclusivas | Chave por operador e por máquina, políticas de rotação | Limita blast radius de compromissos |
| YubiKey 5C NFC | Uso como chave de segurança hardware para SSH e painel de nuvem | Alta resistência a phishing e roubo de credenciais |
| Yubikey 2FA VPS | Integração via PAM/U2F/FIDO2 no servidor e painel | Exige presença física; fortalece acesso root |
| Configuração em Vultr | Ativar 2FA, registrar chave FIDO2 quando suportado | Melhora vultr seguranca node ao proteger console de gerenciamento |
| Configuração em DigitalOcean | Habilitar WebAuthn/U2F no painel e usar chaves físicas | Complementa digitalocean opsec web3 com autenticação forte |
🛡️ Blindagem Física de Infraestrutura com YubiKey 5C NFC
Proteja os acessos root aos seus servidores e consoles cloud contra invasões. Use autenticação de dois fatores (2FA) via hardware com a chave de segurança líder de mercado.
Fechamento de portas e filtragem de tráfego: políticas de rede para nós
Definir uma política de rede adequada diminui o risco de ataques. Isso torna a operação segura dos nós mais fácil. Vamos falar sobre regras de firewall, segmentação e monitoramento para proteger servidores e endpoints RPC.
Princípios de menor privilégio
Usar a regra deny-by-default e permitir apenas o necessário. Isso reduz o risco de scanners e bots. Fechar portas deve ser a norma, não a exceção.
Usar listas brancas por IP ou sub-rede para acesso administrativo. Isso garante que apenas quem deve acesse. Reduzir a exposição de portas RPC ao público diminui riscos de dados maliciosos.
Proteções para endpoints RPC/REST
Proteger endpoints HTTP com autenticação forte e rate limiting. Usar proxies reversos com TLS e controles de acesso baseados em token quando necessário.
Configurar limites de taxa evita abuso. Bloquear IPs que gerem logs de erro ajuda a conter tentativas automatizadas.
Segmentação de rede e túneis de gestão
Separar tráfego P2P, serviços clientes e canais administrativos em VLANs ou VPCs. Isso impede a propagação de um ataque dentro da rede.
Usar VPNs para conectar administradores à rede de gestão. WireGuard ou OpenVPN são boas opções por serem seguras e fáceis de auditar.
Para acesso pontual, usar túneis SSH multiplexados. Isso reduz a necessidade de abrir portas de gerenciamento. Manter canais de gestão isolados diminui o impacto de ataques.
Monitoramento e alertas
Usar IDS/IPS leves como Suricata ou Zeek para inspeção de pacotes. Isso ajuda a detectar anomalias cedo.
Configurar alertas para conexões suspeitas e tentativas de autenticação repetidas. Integrar esses alertas a um sistema de logging centralizado ajuda a responder rapidamente a incidentes.
Boas práticas operacionais
Documentar e revisar regras de firewall regularmente. Automatizar o deploy de regras facilita mudanças e torna tudo auditável.
Testar rotinas de bloqueio e recuperação em ambiente controlado. Isso valida a eficácia das políticas de rede.
Gerenciamento seguro de chaves e frases semente
Gerenciar chaves blockchain requer práticas seguras para evitar erros. Armazenar chaves privadas ou frases semente na nuvem pode ser arriscado. Isso porque snapshots, backups automáticos e credenciais comprometidas podem ser acessados.
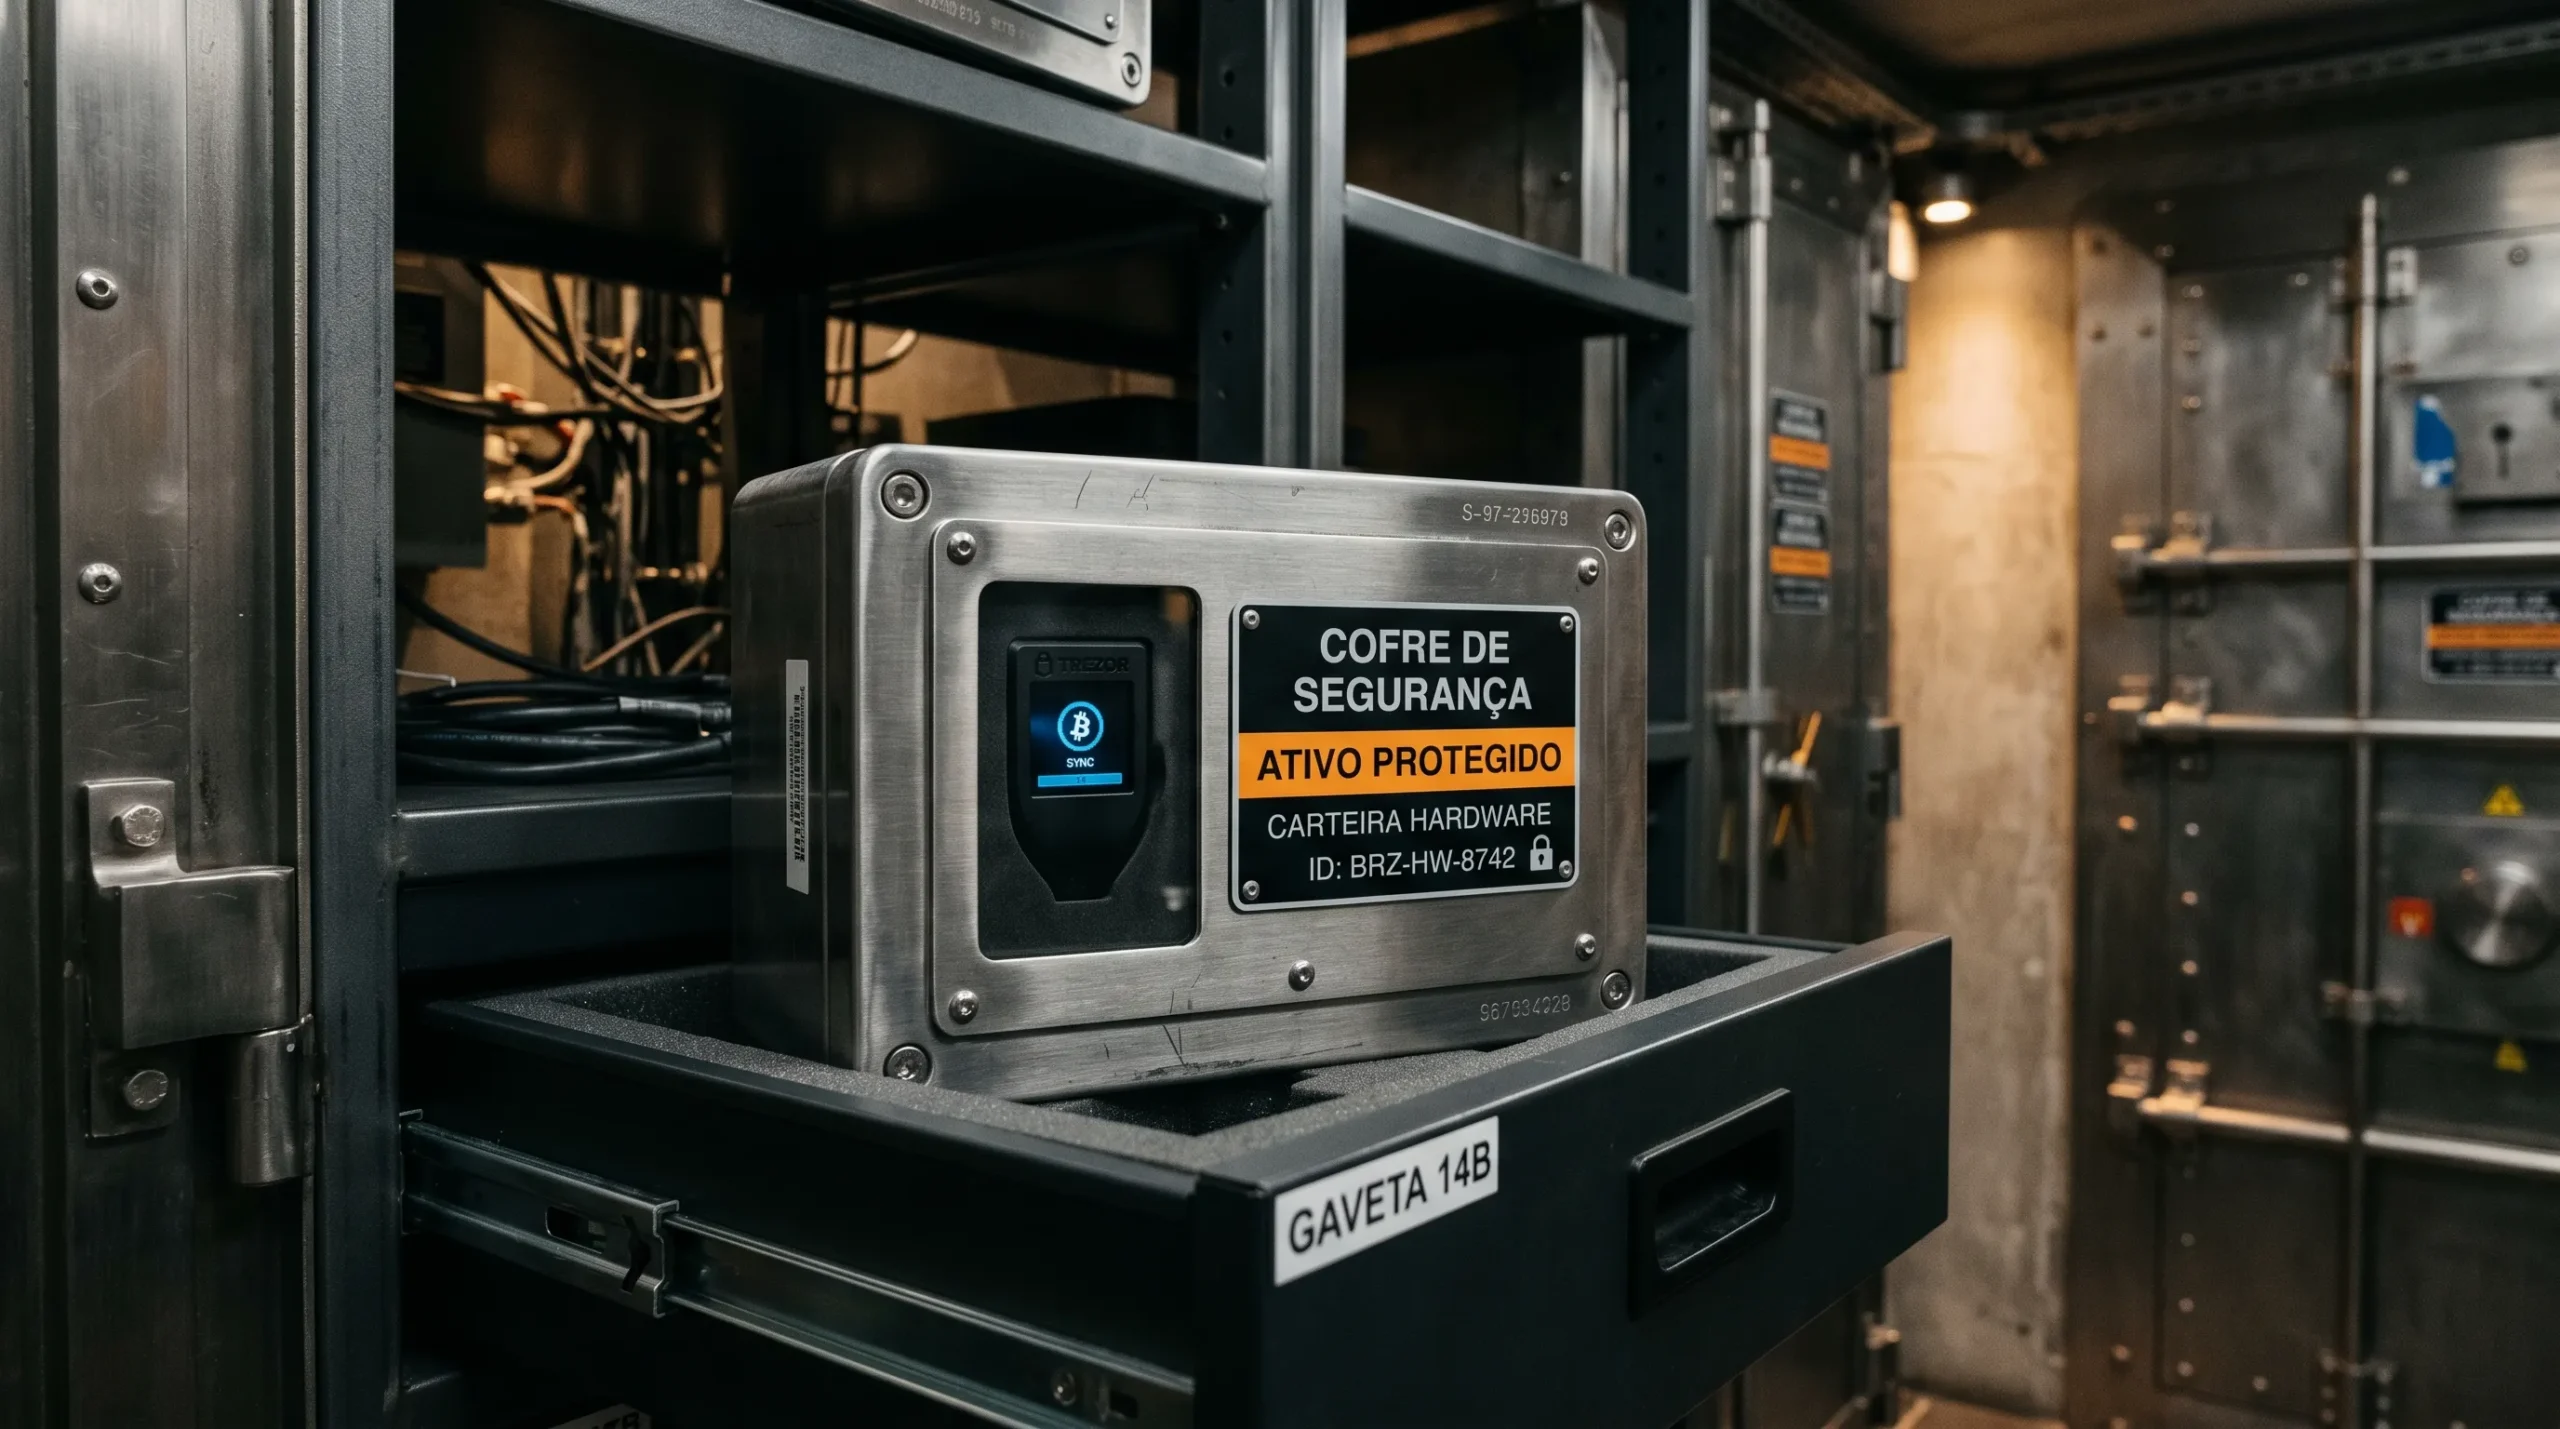
Chaves de assinatura nunca devem residir em texto puro dentro de discos rígidos de nuvens públicas
Manter chaves de produção separadas do ambiente online é essencial. Volumes com segredos devem usar criptografia em disco, como LUKS. Além disso, desabilitar backups automáticos quando possível ajuda a reduzir riscos.
Políticas de acesso mínimo são cruciais para limitar quem pode acessar backups. Isso ajuda a proteger segredos.
Para operadores de validação, usar hardware wallet HSM ou módulos de assinatura remotos é uma boa estratégia. HSMs on-premise ou cloud HSM mantêm a chave segura durante a assinatura de transações.
YubiKey e outras chaves físicas são boas para proteger contas administrativas. No entanto, não substituem HSMs para assinaturas de alto volume. Uma chave de segurança hardware bem gerida complementa, sem ser a única defesa.
Backups devem ser offline e distribuídos geograficamente. Cofres físicos, envelopes metálicos e cartões criptografados protegem frases BIP39. Cada backup precisa de cifragem e um dono claro com autorização mínima.
A rotação de chaves exige planejamento com janelas de manutenção. Testes em ambiente isolado são necessários. Procedimentos de rollover devem incluir passos para fallback e uso de multisig quando aplicável para reduzir risco durante a troca.
Testar restauração de backups em cópias isoladas garante que processos funcionem antes de serem usados em produção. Logs de acesso e auditoria documentam quem realizou restaurações e quando.
Resumo prático em comparação das opções de armazenamento e assinatura:
| Recurso | Vantagens | Riscos | Recomendação |
|---|---|---|---|
| Armazenamento criptografado (LUKS) | Protege volumes locais e evita exposição direta | Backups automáticos podem incluir segredos | Desabilitar snapshots e usar chaves de disco separadas |
| Hardware wallet (Ledger, Trezor) | Boa para chaves de usuário e armazenamento frio | Não ideal para assinaturas automáticas de nós | Usar para custodiar chaves não operacionais |
| hardware wallet HSM / Cloud HSM | Assinaturas isoladas, alto controle e auditoria | Custo e complexidade operacional | Preferir para validação on-chain e operações críticas |
| Chave de segurança hardware (YubiKey) | Fortalece autenticação administrativa | Não substitui HSM para transações | Combinar com HSM e políticas de MFA |
| Backups offline e múltiplas cópias | Alta resiliência e proteção contra perda | Logística e necessidade de controle físico | Criptografar e distribuir com redundância geográfica |
O foco deve permanecer na mitigação de riscos seeds nuvem. Procedimentos, testes e segregação entre ambientes reduzem chances de vazamento e mantêm operações seguras.
Monitoramento, resposta a incidentes e automação para OpSec
Para ter uma boa segurança operacional, é essencial ter visibilidade constante. Também é importante ter planos prontos para agir. Monitoramento ativo, planos claros e automação ajudam a reduzir o tempo de exposição. Eles também melhoram a resiliência dos nós.
Usar logging centralizado ajuda a entender melhor o sistema. Ferramentas como ELK/EFK ou Graylog centralizam os registros. Elas também aplicam retenção e controlam o acesso para auditoria.
Verificar a integridade do sistema com AIDE ou Tripwire é crucial. Eles detectam alterações em arquivos importantes. Alertas para picos de CPU e tráfego P2P fora do padrão ajudam na detecção precoce.
Um bom plano de resposta a incidentes deve ter várias fases. Isolar o nó afetado, revogar credenciais comprometidas e reconstruir a partir de uma imagem limpa são ações rápidas.
Rotinas forenses precisam de snapshots de memória e logs imutáveis. Playbooks específicos ajudam a tomar decisões mais rápido em situações de risco.
Automação opsec diminui erros humanos ao aplicar patches e configurações. Ferramentas como Ansible, Terraform e Puppet garantem um deploy consistente. Eles permitem testes em staging e rollback controlado.
Integrando CI/CD, a gestão de mudanças fica mais fácil. Cada alteração é registrada, aprovada e validada antes de entrar em produção. Automatizar tarefas como bloqueio de IPs e backups encurta o tempo de risco.
Combinar monitoramento, resposta a incidentes e automação cria uma defesa robusta. Logging centralizado é a base para triagem, mitigação e aprendizado contínuo.
🛒 Links e Ferramentas de OpSec Recomendadas
Conclusão
Usar o opsec ajuda a proteger nossos ativos importantes. Ao seguir cinco passos do OPSEC, adicionamos camadas de segurança. Isso torna mais difícil para hackers acessarem nossos servidores.
Escolher um servidor seguro é essencial. Usar uma VPS bem configurada ou um servidor dedicado ajuda muito. Também é importante não deixar chaves em texto claro na internet.
Usar HSMs e carteiras de hardware aumenta a segurança. O YubiKey 5C NFC é ótimo para acessar o servidor. Servidores de provedores como Vultr e DigitalOcean também são uma boa escolha.
É importante monitorar tudo o tempo todo. Ter planos para lidar com problemas ajuda muito. Treinar a equipe também é crucial para manter tudo seguro.
Seguir essas práticas de segurança protege nossos dados. Isso ajuda a manter a reputação e os fundos seguros.
FAQ
O que é OpSec e por que é importante para nós validadores e operadores de RPC?
OpSec é um método para gerenciar riscos. Ele identifica informações importantes e aplica medidas para protegê-las. Isso ajuda a evitar que essas informações sejam acessadas por pessoas não autorizadas.
Para nós de blockchain, OpSec protege chaves privadas e outros dados sensíveis. Sem OpSec, até protocolos seguros podem ser comprometidos. Isso pode resultar na perda de dinheiro ou na exposição de dados.
Quais são os cinco passos do OPSEC aplicados a um ambiente de nós?
Os cinco passos são: identificar informações críticas, analisar ameaças, analisar vulnerabilidades, avaliar riscos e aplicar contramedidas.
Primeiro, identificamos as informações importantes. Em seguida, analisamos as ameaças possíveis. Depois, verificamos as vulnerabilidades do sistema.
Após isso, avaliamos os riscos. Por fim, aplicamos medidas para proteger essas informações.
Como a visão do atacante (red team) ajuda a reduzir a exposição de nós validadores e RPC?
Pensar como um atacante ajuda a identificar pontos fracos. Isso inclui metadados públicos e configurações DNS mal feitas.
Testes de red team mostram caminhos de ataque possíveis. Eles também revelam credenciais e snapshots vulneráveis. Com essas informações, podemos aplicar medidas de segurança mais eficazes.
Qual é a diferença entre segurança de protocolo e segurança operacional do nó?
A segurança de protocolo se refere às propriedades on-chain. Isso inclui o consenso e a criptografia. Já a segurança operacional (OpSec) protege o servidor que executa o cliente.
OpSec envolve atualizações, hardening e controle de acesso. Mesmo com protocolos seguros, falhas operacionais podem comprometer a segurança.
Quais riscos específicos VPS apresentam para operadores de nós (Vultr, DigitalOcean)?
Riscos comuns incluem multi-tenancy e snapshots que capturam segredos. Também há imagens públicas vulneráveis e painéis de cloud com 2FA fraco.
Vultr e DigitalOcean oferecem recursos úteis. Mas é importante configurar OpSec ativamente. Isso inclui desabilitar snapshots para volumes com chaves e usar discos criptografados.
É seguro armazenar frases semente e chaves privadas em um VPS na nuvem?
Não é seguro armazenar frases semente ou chaves privadas em servidores na nuvem. Backups automáticos e snapshots podem exfiltrar esses segredos.
É melhor manter chaves de assinatura offline ou em HSMs. Use cifração de volumes com LUKS e desabilite snapshots automáticos para discos sensíveis.
Quais critérios devem orientar a escolha da melhor VPS para cripto?
Avalie a localização e conformidade. Isso inclui se os dados ficam no Brasil ou fora. Também considere o isolamento, SLA e disponibilidade.
Verifique as políticas de privacidade do provedor. E pense em recursos de segurança como 2FA e firewalls. A latência para peers também é importante.
Quando vale a pena optar por servidores dedicados ou on-premise?
Servidores dedicados ou on-premise são melhores quando há requisitos regulatórios. Eles oferecem isolamento físico e controle total do hardware.
Embora custem mais, são essenciais para operadores com grandes responsabilidades. Eles eliminam riscos de multi-tenancy e painéis de cloud.
Quais são as configurações iniciais essenciais para hardening Linux em nós de blockchain?
Primeiro, atualize o sistema com segurança. Use um usuário não-root com sudo. Desabilite o login root por senha.
Remova contas e serviços desnecessários. Configure reboots planejados. E use kernel/sysctl tuning para melhorar a segurança.
Quais ferramentas são recomendadas para proteger servidores Linux que executam nós?
Use fail2ban para bloquear tentativas de acesso. Configure firewalls com política deny-by-default. E use auditd para auditoria.
SELinux ou AppArmor ajudam a confinar processos. Ferramentas adicionais incluem AIDE/Tripwire para verificar a integridade dos arquivos.
Devo alterar a porta SSH e desabilitar autenticação por senha?
Sim. Alterar a porta SSH reduz ruído de scans. Mas não substitui outras medidas de segurança.
Desabilitar autenticação por senha e usar chaves SSH (ed25519 recomendada) fortalecem a segurança. Use chaves exclusivas por operador e restrinja o acesso.
Como a YubiKey 5C NFC melhora a segurança de acesso a VPS e painéis da nuvem?
A YubiKey 5C NFC oferece autenticação de hardware resistente a phishing. Ela exige presença física para autenticar.
Pode ser usada como 2FA para painéis (quando suportados via U2F/WebAuthn). Integra com PAM para acesso SSH. E protege contas administrativas de console de nuvem.
A YubiKey substitui um HSM para operações de assinatura de transações?
Não. A YubiKey é ótima para autenticação e proteção de acesso administrativo. Mas não substitui HSMs para assinaturas de alta escala.
Para validação on-chain em produção, prefira HSMs (cloud HSM ou on-premise). Use YubiKey como camada de proteção de administração.
Como aplicar políticas de firewall eficazes para nós e endpoints RPC?
Adote o princípio do menor privilégio. Abra apenas as portas necessárias. Bloqueie portas RPC/REST ao público quando possível.
Use listas brancas de IP para acesso administrativo. Aplicar rate limiting e autenticação nas APIs. Segmente o tráfego de gerenciamento e nós P2P em VPCs ou redes privadas.
Quais métodos são recomendados para acesso administrativo seguro (VPN, túnel, WireGuard)?
Recomenda-se usar VPN dedicada (WireGuard por simplicidade e desempenho). Evite exposição direta de portas de gerenciamento.
Separar canais administrativos do tráfego de nó. Use listas de IP e restrinja o acesso por regras de firewall e autenticação de múltiplos fatores com hardware.
Como gerenciar chaves e backups sem arriscar exposição em snapshots ou backups automáticos?
Nunca guarde frases semente em texto claro no servidor. Use armazenamento cifrado (LUKS) e desabilite snapshots/backup automático para volumes com chaves.
Armazene backups offline em cofres físicos ou dispositivos cifrados. Use multi-sig e HSMs. Teste restaurações regularmente e controle o acesso aos backups.
Quais práticas de logging e detecção são essenciais para um nó seguro?
Implemente logging centralizado (ELK/EFK, Graylog). Proteja a retenção de logs. Use monitoramento de integridade (AIDE/Tripwire) e IDS/IPS para tráfego anômalo.
Configure alertas para picos de CPU, tráfego incomum ou tentativas de login repetidas. E integre com playbooks de resposta a incidentes.
O que deve conter um plano de resposta a incidentes para nós de blockchain?
Um plano deve incluir identificação, contenção, erradicação, recuperação e lições aprendidas. Identifique o incidente rapidamente e isole o nó.
Reconstrua o sistema a partir de uma imagem limpa. Restaure as chaves seguras. E documente as lições aprendidas para futuras referências.
Como a automação e gestão de mudanças ajudam na OpSec para nós?
A automação (Ansible, Terraform, CI/CD) reduz erros humanos ao aplicar patches e configurações. Ela também facilita a rolagem de chaves.
A gestão de mudanças documenta aprovações, testes e rollback. A automação permite respostas rápidas e garante consistência entre ambientes.
Quais recomendações práticas finais para operadores que usam Vultr ou DigitalOcean?
Configure firewalls e VPC/private networking. Desabilite snapshots/backup automático para volumes com chaves. Use discos criptografados.
Ative 2FA preferencialmente com YubiKey quando suportado. Crie usuários não-root. E aplique hardening Linux e monitoramento contínuo.
Deixe um comentário